Permissões: Roles, acesso e quem pode ver o quê
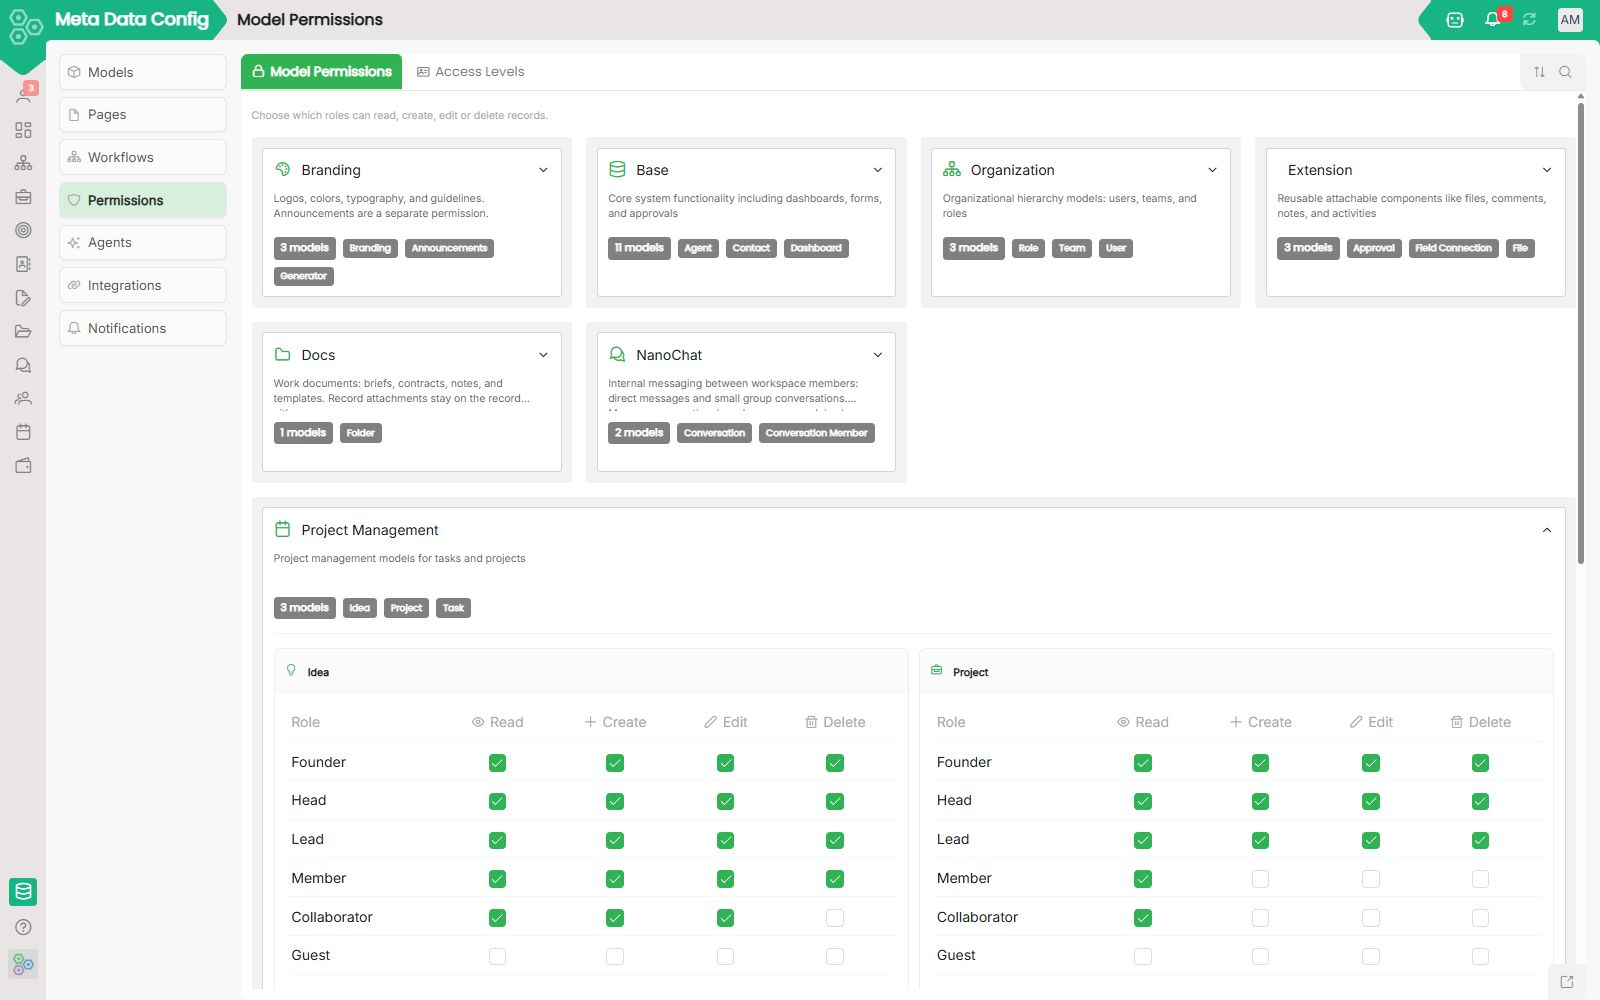
A maioria das equipas gere permissões separadamente em cada ferramenta. O Worknano centraliza o controlo de acesso num único local. Define roles (o que um tipo de pessoa pode fazer), atribui-os aos utilizadores e podes restringir com regras row-level quais registos podem ver. As mesmas regras aplicam-se consistentemente em CRM, projetos, RH, ficheiros, dashboards e todos os módulos personalizados.
Os roles são o ponto de partida
Um role é um perfil de permissões reutilizável, “Sales Rep”, “Finance Admin”, “Support Agent”, “Director”. Para cada role defines:
- Quais módulos aparecem na sidebar
- Quais ações são permitidas: ler, criar, atualizar, eliminar, exportar, partilhar, aprovar
- Quais campos são visíveis, apenas leitura ou ocultos
- Quais páginas e itens de menu são acessíveis
Permissões a nível de modelo: mesma lógica em todo o lado
Cada módulo baseia-se num modelo de dados. As permissões são definidas ao nível do modelo e incluem leitura, criação, atualização, eliminação e aprovação.
Acesso a nível de linha: mesmo role, registos diferentes
Duas pessoas com o role “Sales Rep” podem ver pipelines completamente diferentes graças a regras row-level baseadas em proprietário, equipa, região, etc.
Páginas, campos e workflows
As permissões vão além do acesso aos módulos: regras ao nível de página, campo e ações de workflow.
A Organização une tudo
Integrado com a estrutura organizacional, as aprovações são encaminhadas automaticamente e as regras podem referenciar dinamicamente “a minha equipa”.
Auditoria e revisão
Toda a ação privilegiada é registada. Os administradores podem rever acessos, comparar roles e revogar permissões em massa.
[FAQ-CATEGORY:permissions]