I ruoli sono il punto di partenza
Permessi: Ruoli, accesso e chi può vedere cosa
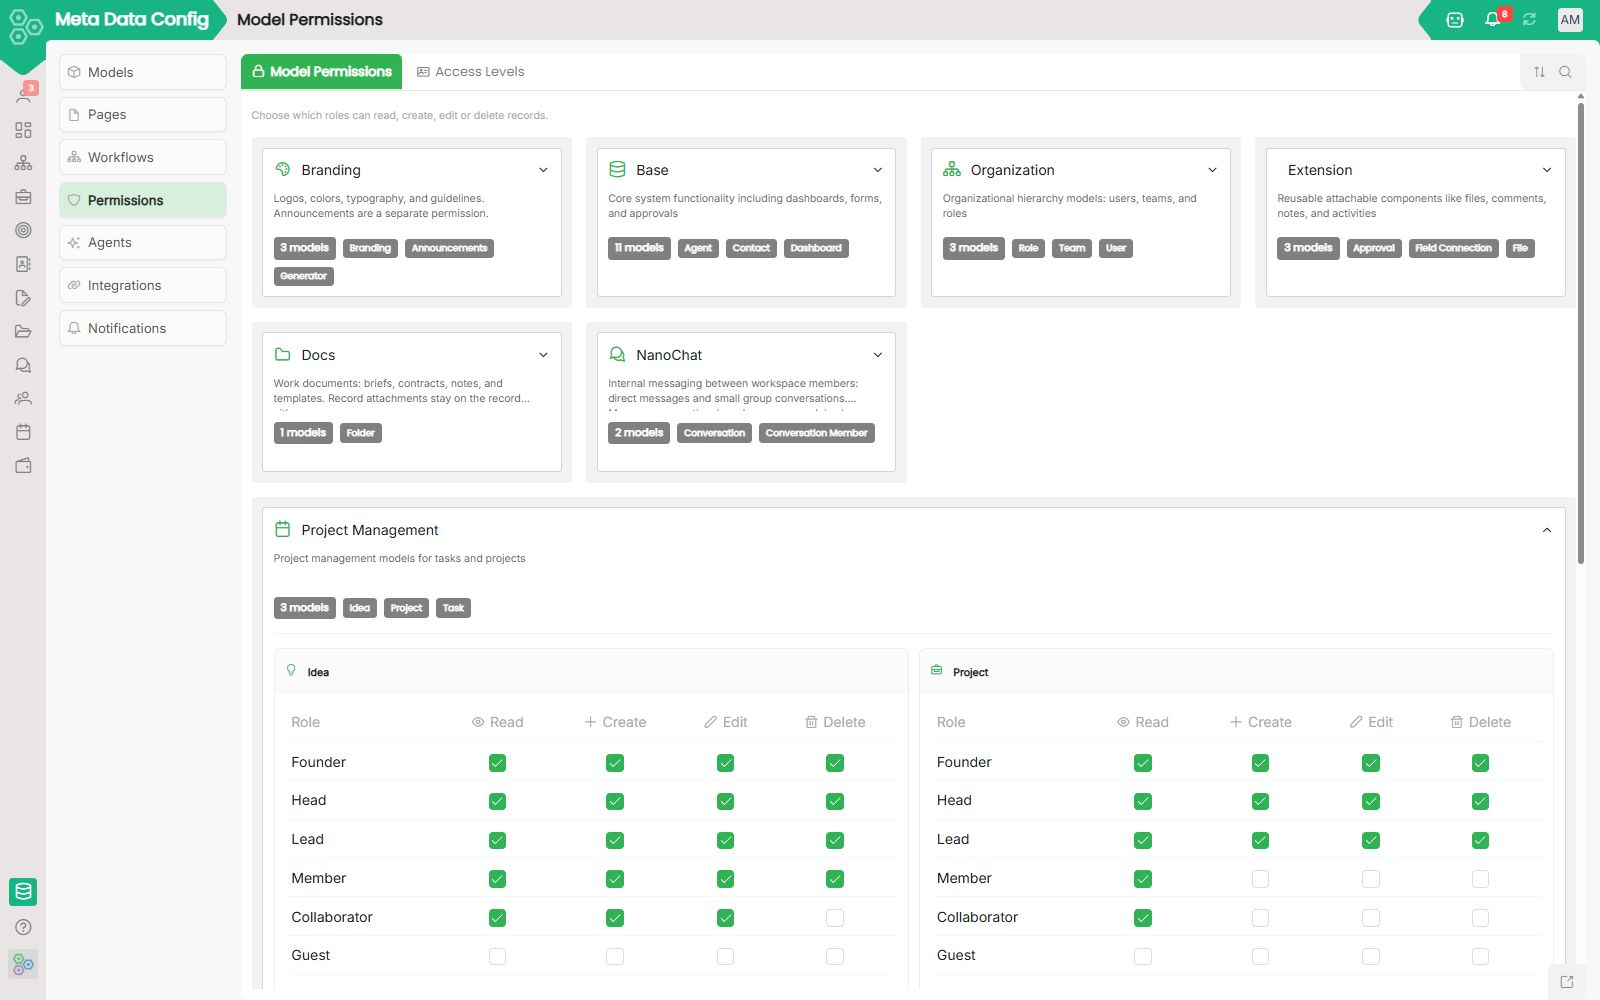
La maggior parte dei team gestisce i permessi separatamente in ogni tool. Worknano centralizza il controllo degli accessi in un unico posto. Definisci i ruoli (cosa può fare un tipo di persona), li assegni agli utenti e puoi restringere con regole row-level quali record possono vedere. Le stesse regole si applicano in modo coerente su CRM, progetti, HR, file, dashboard e tutti i moduli personalizzati.
Un ruolo è un profilo di permessi riutilizzabile, “Sales Rep”, “Finance Admin”, “Support Agent”, “Director”. Per ogni ruolo definisci:
- Quali moduli appaiono nella sidebar
- Quali azioni sono consentite: lettura, creazione, modifica, eliminazione, export, condivisione, approvazione
- Quali campi sono visibili, in sola lettura o nascosti
- Quali pagine e voci di menu sono accessibili
Permessi a livello di modello: stessa logica ovunque
Ogni modulo è basato su un modello dati. I permessi sono definiti a livello di modello e includono lettura, creazione, aggiornamento, eliminazione e approvazione.
Accesso a livello di riga: stesso ruolo, record diversi
Due persone con lo stesso ruolo “Sales Rep” possono vedere pipeline completamente diverse grazie alle regole row-level basate su proprietario, team, regione, stato, ecc.
Pagine, campi e workflow
I permessi vanno oltre l’accesso ai moduli: regole a livello di pagina, campo e azioni di workflow.
L’Organizzazione lega tutto insieme
Integrato con la struttura organizzativa, le approvazioni vengono instradate automaticamente e le regole possono riferirsi dinamicamente a “il mio team”.
Audit e revisione
Ogni azione privilegiata viene registrata. Gli admin possono rivedere gli accessi, confrontare i ruoli e revocare permessi in massa.
[FAQ-CATEGORY:permissions]