Permisos: Roles, acceso y quién puede ver qué
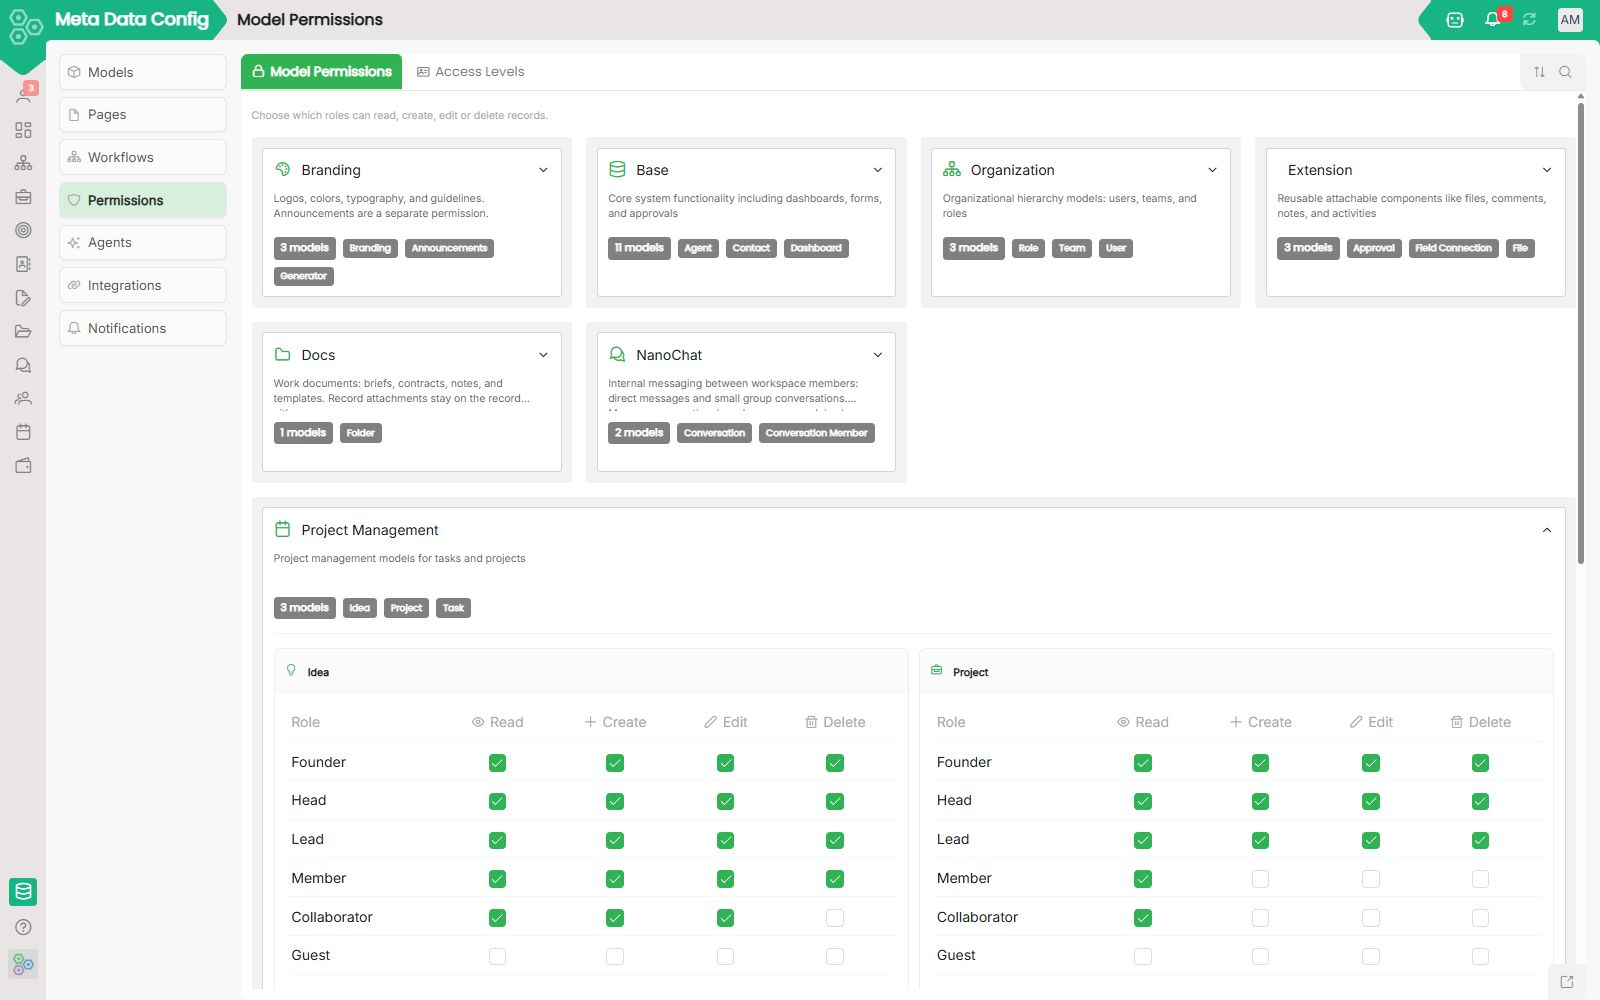
La mayoría de los equipos gestionan permisos por separado en cada herramienta. Worknano centraliza el control de acceso en un solo lugar. Defines roles (qué puede hacer cada tipo de persona), los asignas a usuarios y puedes limitar con reglas row-level qué registros pueden ver. Las mismas reglas se aplican en CRM, proyectos, RRHH, archivos, dashboards y todos los módulos personalizados.
Los roles son el punto de partida
Un rol es un perfil de permisos reutilizable, “Comercial”, “Admin Finanzas”, “Agente de Soporte”, “Director”. Para cada rol defines:
- Qué módulos aparecen en la barra lateral
- Qué acciones están permitidas: leer, crear, actualizar, eliminar, exportar, compartir, aprobar
- Qué campos son visibles, de solo lectura o ocultos
- Qué páginas y menús pueden acceder
Asigna un rol una vez y todo hereda automáticamente las reglas.
Permisos a nivel de modelo: misma lógica en todas partes
Cada módulo se basa en un modelo de datos. Los permisos se definen a nivel de modelo (lectura, creación, actualización, eliminación, aprobación). Los módulos personalizados heredan automáticamente el mismo sistema.
Acceso a nivel de fila: mismo rol, registros diferentes
Dos personas con el rol “Comercial” pueden ver pipelines completamente distintos gracias a reglas row-level basadas en propietario, equipo, región, estado, etc.
Páginas, campos y workflows
Los permisos van más allá:
- Reglas a nivel de página para ocultar pestañas o pantallas de administración
- Reglas a nivel de campo para proteger datos sensibles
- Acciones de workflow que pueden requerir roles específicos o aprobadores del organigrama
La Organización lo une todo
Conectado a tu estructura organizacional, las aprobaciones se enrutan automáticamente y las reglas pueden referenciar “mi equipo” dinámicamente.
Auditoría y revisión
Toda acción privilegiada queda registrada. Los administradores pueden revisar accesos, comparar roles y revocar permisos masivamente.
[FAQ-CATEGORY:permissions]