İzinler: Roller, erişim ve kim ne görebilir
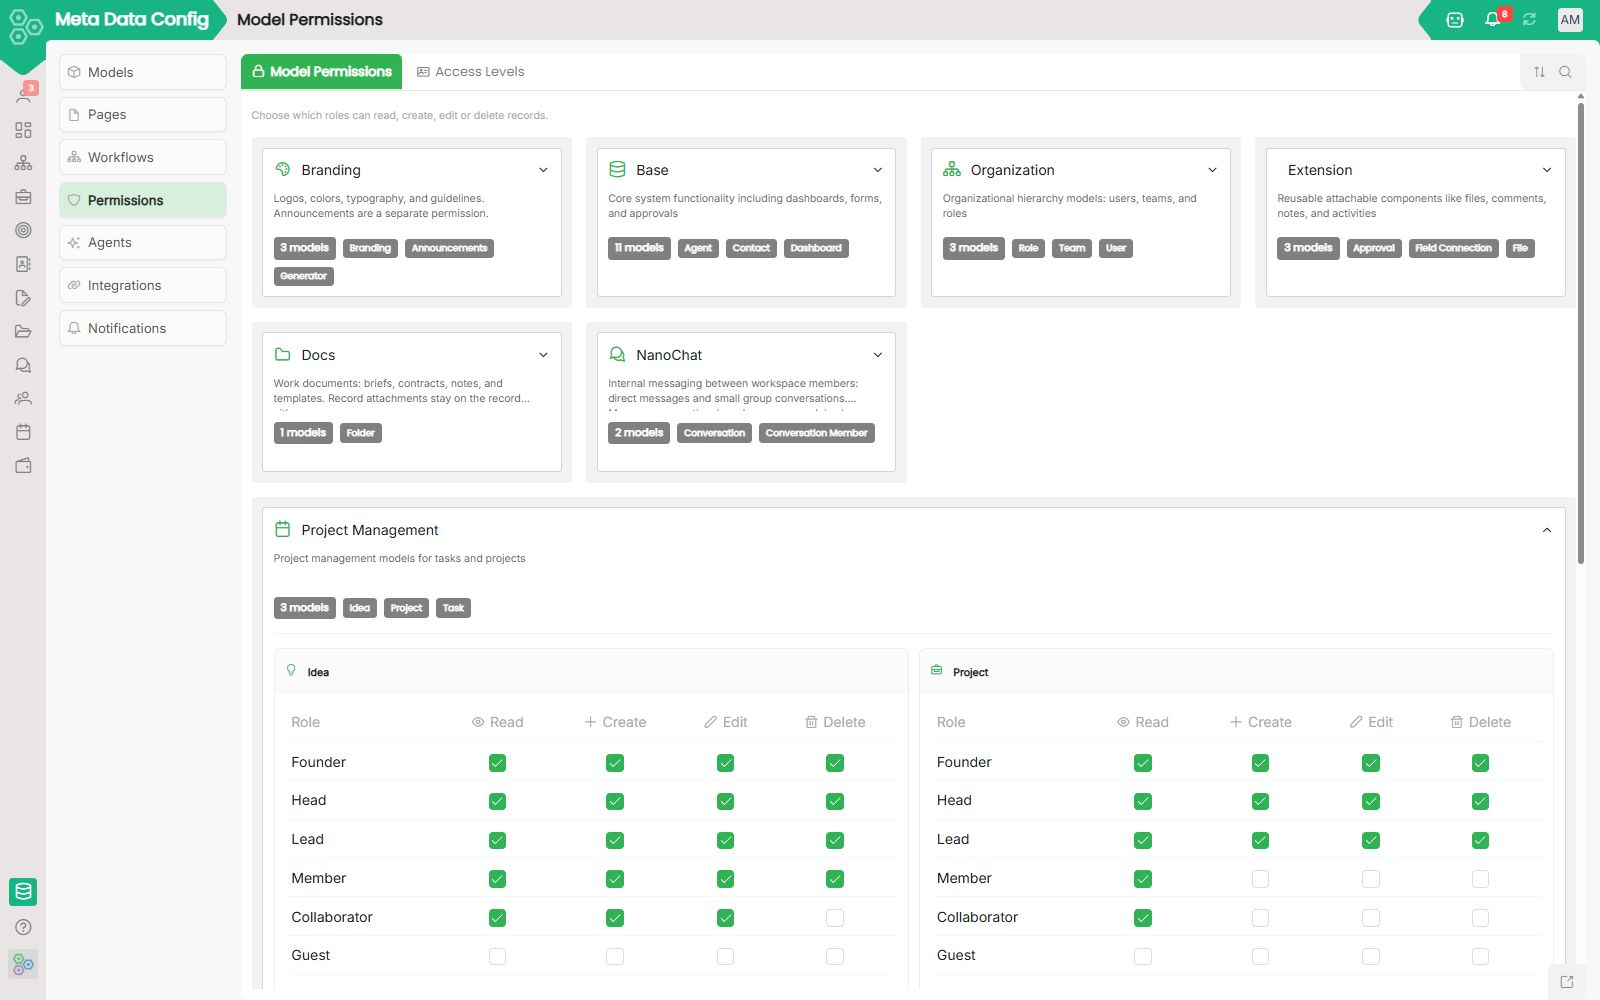
Çoğu ekip her araçta ayrı ayrı izin yönetimi yapar. Worknano erişim kontrolünü tek bir yerde merkezileştirir. Roller tanımlarsınız (bir kişi tipi ne yapabilir), kullanıcılara atarsınız ve opsiyonel olarak row-level kurallarla hangi kayıtları görebileceklerini daraltırsınız. Aynı kurallar CRM, projeler, İK, dosyalar, dashboard’lar ve tüm özel modüllerde geçerlidir.
Roller başlangıç noktasıdır
Bir rol yeniden kullanılabilir bir izin profilidir, “Satış Temsilcisi”, “Finans Admin”, “Destek Uzmanı”, “Direktör”. Her rol için şunları belirlersiniz:
- Sidebar’da hangi modüller görünür
- Modül başına hangi işlemler izinli: okuma, oluşturma, güncelleme, silme, dışa aktarma, paylaşma, onaylama
- Hangi alanlar görünür, salt okunur veya gizli
- Hangi sayfalar ve menü öğelerine erişilebilir
Model izinleri: Her yerde aynı yapı
Her modül bir veri modeline dayanır. İzinler model seviyesinde tanımlanır. Yeni özel modüller otomatik olarak aynı izin tablosunu alır.
Satır seviyesi erişim: Aynı rol, farklı kayıtlar
“Satış Temsilcisi” rolündeki iki kişi tamamen farklı pipeline’lar görebilir. Row-level kurallar ile sahiplik, takım, bölge vb. filtrelerle erişim daraltılabilir.
Sayfalar, alanlar ve workflow’lar
İzinler sadece modül erişimiyle sınırlı değildir: sayfa, alan ve workflow seviyesinde detaylı kontrol sağlanır.
Organizasyon her şeyi birleştirir
Organizasyon yapısıyla entegre olduğunda onaylar otomatik yönlendirilir ve kurallar “benim takımım” gibi dinamik referanslar kullanabilir.
Denetim ve inceleme
Her kritik işlem (rol değişikliği, izin verme, hassas veri güncellemesi) detaylı olarak loglanır. Yöneticiler erişimleri inceleyebilir ve toplu olarak iptal edebilir.
[FAQ-CATEGORY:permissions]