Berechtigungen: Rollen, Zugriff und wer was sehen darf
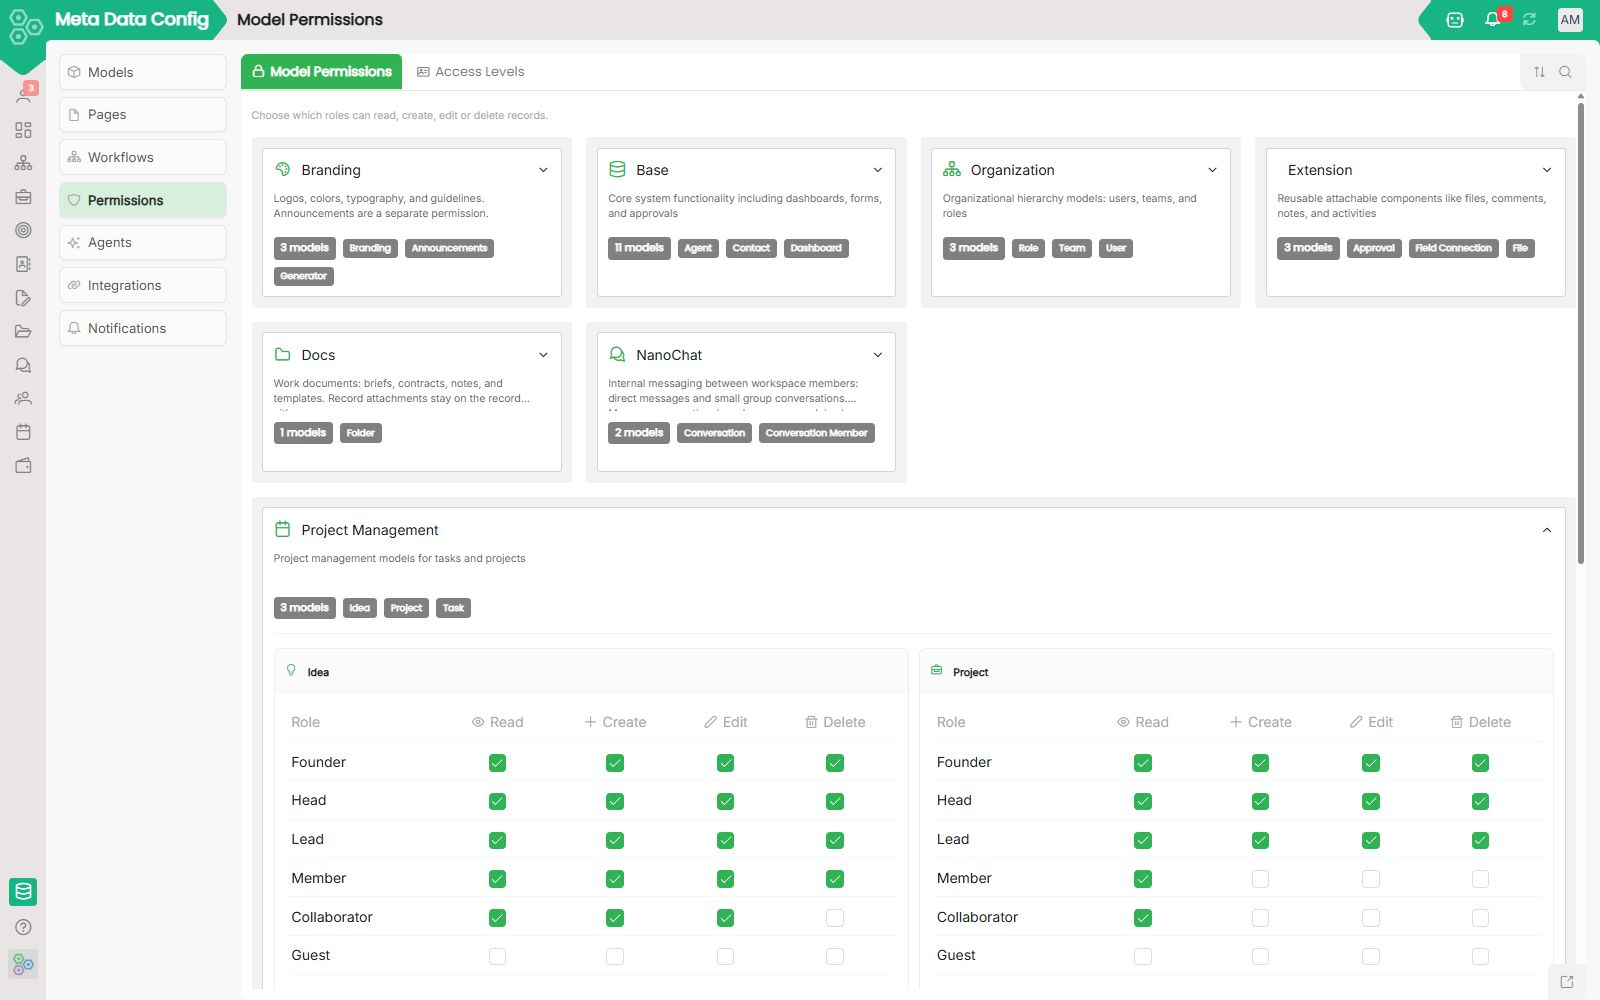
Die meisten Teams verwalten Berechtigungen separat in jedem Tool, eine Matrix im CRM, eine andere in der Buchhaltung, eine dritte im Dateisystem. Worknano zentralisiert die Zugriffssteuerung an einer Stelle. Du definierst Rollen (was eine Personengruppe tun darf), weisen sie Benutzern zu und schränken optional mit Row-Level-Regeln ein, welche Datensätze sie sehen können. Dieselben Regeln gelten einheitlich für CRM, Projekte, HR, Files, Dashboards und alle Custom-Module.
Rollen sind der Ausgangspunkt
Eine Rolle ist ein wiederverwendbares Berechtigungsprofil, „Vertriebsmitarbeiter“, „Finance-Admin“, „Support-Agent“, „Geschäftsführer“. Für jede Rolle leg fest:
- Welche Module in der Sidebar angezeigt werden (oder komplett ausgeblendet)
- Welche Aktionen pro Modul erlaubt sind: lesen, erstellen, bearbeiten, löschen, exportieren, teilen, freigeben
- Welche Felder sichtbar, schreibgeschützt oder versteckt sind
- Welche Seiten und Menüpunkte zugänglich sind
Weis eine Rolle einmal zu, jede Liste, jedes Formular, Board und jeder Bericht erbt sie automatisch.
Modell-Berechtigungen: Dasselbe Muster überall
Jedes Modul basiert auf einem Datenmodell. Berechtigungen werden auf Modellebene definiert. Das umfasst Read, Create, Update, Delete und Approve-Rechte. Neue Custom-Module erhalten automatisch dasselbe Berechtigungsraster.
Row-Level-Zugriff: Gleiche Rolle, unterschiedliche Datensätze
Zwei Personen mit der Rolle „Vertriebsmitarbeiter“ können komplett unterschiedliche Pipelines sehen. Row-Level-Regeln ermöglichen die Einschränkung nach:
- Eigenen Datensätzen
- Datensätzen des Teams oder der Abteilung
- Beliebigen Filter-Ausdrücken (Region, Status, Tag etc.)
Seiten, Felder und Workflows
Berechtigungen gehen weit über Modul-Zugriffe hinaus:
- Seiten-Ebene blendet ganze Tabs oder Admin-Bereiche aus
- Feld-Ebene schützt sensible Daten wie Gehälter oder interne Notizen
- Workflow-Aktionen können bestimmte Rollen oder Genehmiger aus dem Organigramm erfordern
Die Organisation verbindet alles
Verknüpft mit deiner Organisationsstruktur (Teams, Manager, Abteilungen) werden Freigaben automatisch weitergeleitet und Row-Level-Regeln können dynamisch auf „mein Team“ verweisen.
Audit und Überprüfung
Jede sensible Aktion, Rollenänderungen, Berechtigungsvergaben, sensible Feld-Änderungen, Exporte, wird protokolliert. Admins können Zugriffe prüfen, Rollen vergleichen und Berechtigungen massenhaft entziehen.
[FAQ-CATEGORY:permissions]