Permissions : Rôles, accès et qui peut voir quoi
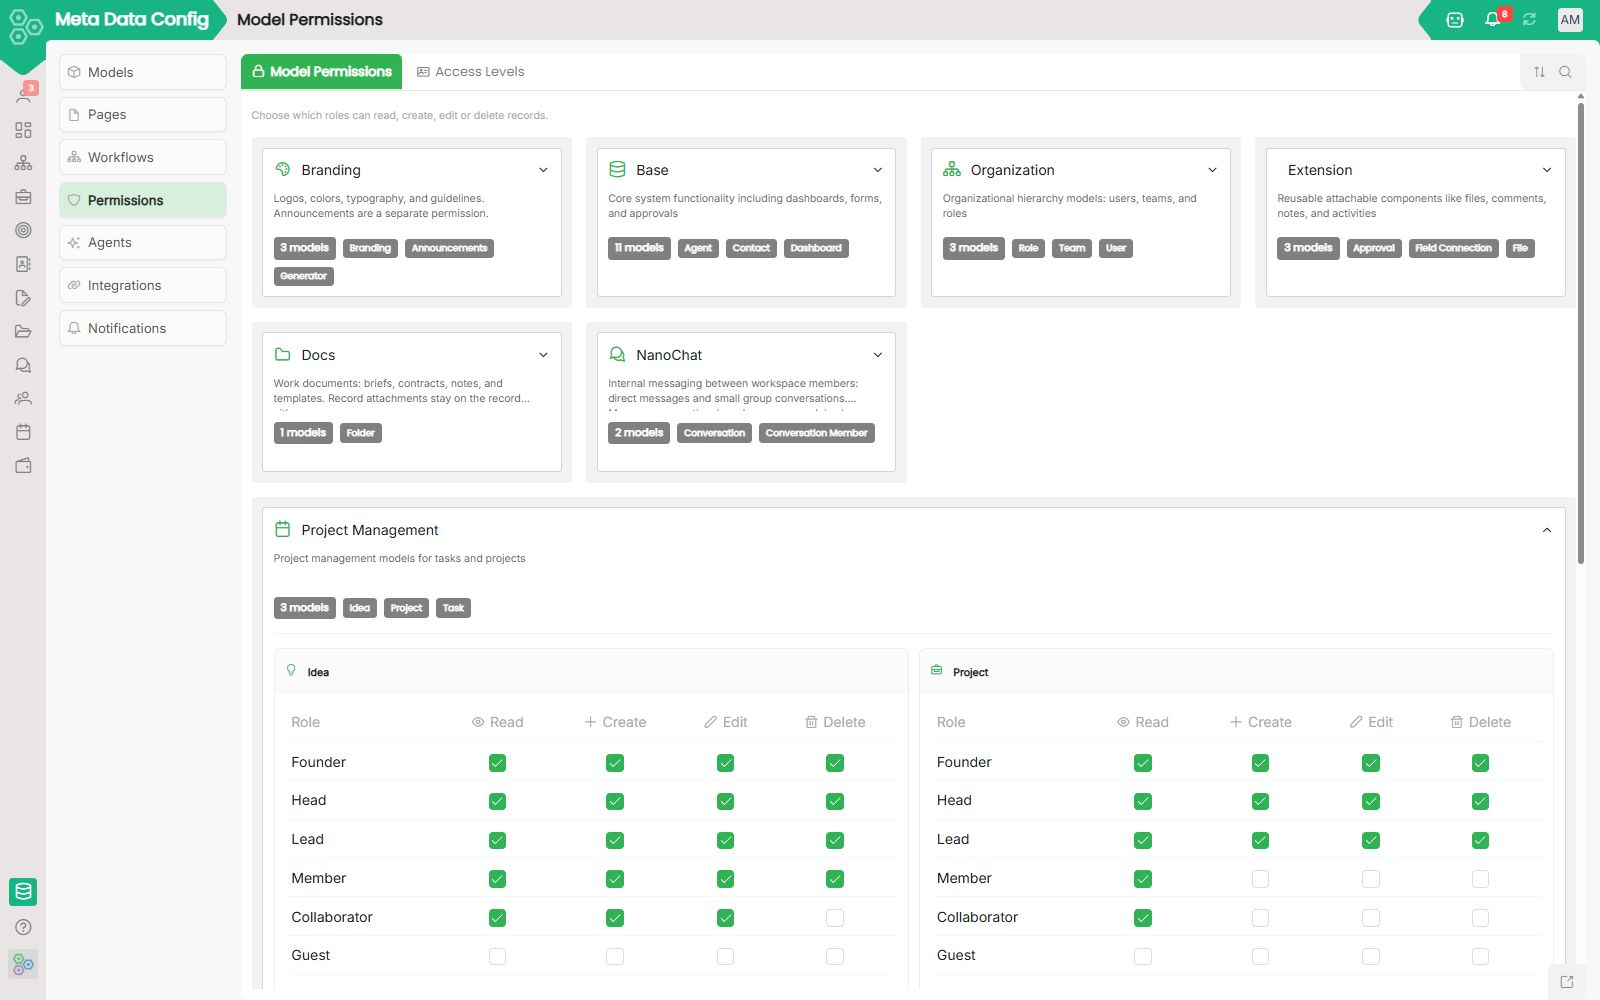
La plupart des équipes gèrent les permissions séparément dans chaque outil, une matrice dans le CRM, une autre en finance, une troisième dans le partage de fichiers. Worknano centralise le contrôle d’accès en un seul endroit. Vous définissez des rôles (ce qu’un type de personne peut faire), les assignez aux utilisateurs et pouvez les affiner avec des règles au niveau des lignes. Les mêmes règles s’appliquent partout : CRM, projets, RH, fichiers, dashboards et tous les modules personnalisés.
Les rôles sont le point de départ
Un rôle est un profil de permissions réutilisable, « Commercial », « Admin Finance », « Agent Support », « Directeur ». Pour chaque rôle vous définissez :
- Quels modules apparaissent dans la sidebar (ou restent cachés)
- Quelles actions sont autorisées par module : lecture, création, modification, suppression, export, partage, approbation
- Quels champs sont visibles, en lecture seule ou masqués
- Quelles pages et éléments de menu sont accessibles
Assignez un rôle une fois, tout hérite automatiquement de ces permissions.
Permissions sur les modèles : même logique partout
Chaque module repose sur un modèle de données. Les permissions sont définies au niveau du modèle : lecture, création, mise à jour, suppression, approbation. Les nouveaux modules personnalisés héritent automatiquement du même système.
Accès au niveau des lignes : même rôle, enregistrements différents
Deux personnes avec le rôle « Commercial » peuvent voir des pipelines totalement différents grâce aux règles row-level :
- Seulement ses propres enregistrements
- Seulement ceux de son équipe ou division
- Seulement ceux correspondant à un filtre (région, statut, tag…)
Pages, champs et workflows
Les permissions vont plus loin :
- Règles au niveau des pages pour masquer des onglets ou écrans d’administration
- Règles au niveau des champs pour protéger les données sensibles
- Actions de workflow qui peuvent exiger un rôle spécifique ou un approbateur de l’organigramme
L’Organisation relie tout
Connecté à votre structure organisationnelle, les approbations sont routées automatiquement et les règles row-level peuvent référencer « mon équipe » dynamiquement.
Audit et revue
Toute action sensible est journalisée. Les administrateurs peuvent auditer les accès, comparer les rôles et révoquer des permissions en masse.
[FAQ-CATEGORY:permissions]